Black-box
آزمون از بیرون با اطلاعات محدود؛ مناسب ارزیابی سطح حمله عمومی سامانه.
تست نفوذ وب و API در مشهد
امنیت وبسایت و API را با اجازه کتبی مالک و در محدوده مشخص بررسی میکنیم. برای هر مشکل، روش تکرار آزمون، اثر احتمالی و اولویت اصلاح را گزارش میدهیم. تیم در مشهد مستقر است و جلسه حضوری در مشهد یا همکاری آنلاین با شهرهای دیگر امکانپذیر است.
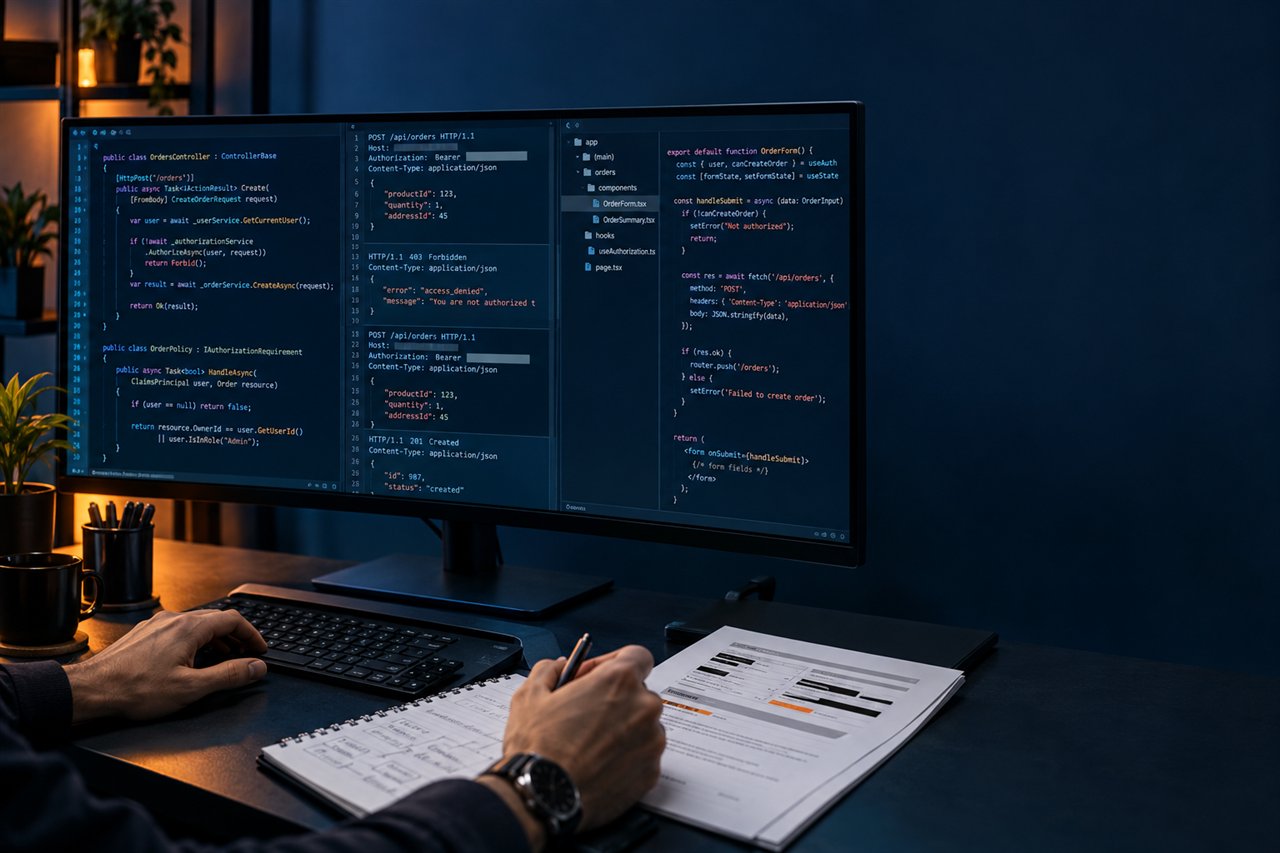
شروع آزمون فعال به مجوز کتبی مالک سامانه، محدوده روشن و هماهنگی زمان اجرا نیاز دارد. این خدمت ارزیابی رسمی، صدور گواهی امنیتی یا ارائه خدمات دارای پروانه افتا نیست.
پاسخ کوتاه
اگر مسئله اصلی کیفیت کد و معماری است، بازبینی کد یا ممیزی فنی مناسبتر است. اگر یافتهها مشخصاند و باید رفع شوند، خدمت امنسازی کد مسیر مستقیمتری دارد.
آزمون از بیرون با اطلاعات محدود؛ مناسب ارزیابی سطح حمله عمومی سامانه.
آزمون با حسابها و نقشهای تعریفشده؛ مناسب کنترل دسترسی، نشست و فرایندهای کاربری.
آزمون با دسترسی کنترلشده به کد یا معماری؛ مناسب ریشهیابی و پوشش عمیقتر نقاط حساس.
مسیرهای قابل دسترس وب و API در محیط و محدوده توافقشده بررسی میشوند.
دامنهها، حسابهای تست، زمان اجرا و موارد خارج از محدوده پیش از شروع ثبت میشوند.
یافتهها باید به مسئول فنی برسند و امکان راستیآزمایی اصلاح وجود داشته باشد.
چه کمکی میکنیم؟
آنچه تحویل میگیرید
سند محدوده، قواعد اجرا، پیشنیازها و موارد خارج از آزمون
گزارش یافتهها با شواهد، شرایط بازتولید، اثر و اولویت
پیشنهاد اصلاح، جلسه فنی و وضعیت راستیآزمایی موارد توافقشده
مراحل همکاری
نتیجه این مرحله: مالک سامانه، داراییها، محیط، حسابهای تست، زمان و محدودیتها
نتیجه این مرحله: نقشها، ورودیها، APIها، جریانهای حساس و نقاط اعتماد
نتیجه این مرحله: آزمونهای متناسب با دامنه و ثبت شواهد بدون خروج از محدوده
نتیجه این مرحله: اعتبار، شدت، اثر، شرایط بازتولید و پیشنهاد اصلاح هر یافته
نتیجه این مرحله: پاسخ به تیم فنی و بررسی دوباره اصلاحهای داخل قرارداد
زمان و هزینه
ابتدا نیازها و وضعیت پروژه را بررسی میکنیم؛ سپس زمان و هزینه را پیشنهاد میدهیم. این موارد در برآورد اثر دارند:
کاهش ریسک پروژه
پیش از شروع هر مرحله مشخص میکنیم چه چیزی باید تحویل شود.
کد و اطلاعات لازم برای ادامه پروژه، بخشی از تحویل است.
مالک کد، سرویسها و دسترسیها در قرارداد مشخص میشود.
برای حفاظت از اطلاعات حساس میتوانیم قرارداد محرمانگی ببندیم.
پیش از پایان کل پروژه، نتیجه هر مرحله را میبینید.
نوع و مدت پشتیبانی پیش از تحویل نهایی روشن میشود.
پرسشهای رایج
قیمت ثابت برای همه سایتها دقیق نیست. تعداد داراییها و APIها، نقشهای کاربری، منطق کسبوکار، نوع دسترسی، محیط آزمون و دامنه بازآزمایی بر زمان و هزینه اثر دارند. پس از جلسه محدوده، پیشنهاد مکتوب ارائه میشود.
هدف، آزمون کنترلشده بدون اختلال است. تستهای پرریسک مانند DoS پیشفرض خارج از محدودهاند. محدودیت نرخ، زمان اجرا، حسابهای آزمایشی و روش توقف اضطراری پیش از شروع ثبت میشوند؛ با این حال، آزمون فعال همیشه مقداری ریسک دارد.
بله؛ اگر API در محدوده باشد، احراز هویت، مجوز روی اشیا و عملیات، اعتبارسنجی ورودی، محدودیت نرخ، خطاها و سناریوهای سوءاستفاده مرتبط با منطق آن بررسی میشود.
بله. اصلاح میتواند بهعنوان خدمت جداگانه تعریف شود. برای پروژههای ASP.NET Core و Next.js امکان تحلیل ریشه، پیادهسازی اصلاح و راستیآزمایی فنی وجود دارد.
تأیید مالک سامانه، مجوز کتبی، فهرست داراییها، محیط مجاز، حسابهای تست موردنیاز، زمان اجرا و راه تماس اضطراری باید پیش از شروع روشن شوند.
اسکن برای کشف اولیه مفید است، اما منطق کسبوکار، کنترل دسترسی و اعتبار بسیاری از یافتهها به بررسی دستی نیاز دارند. ابزار و بررسی دستی براساس محدوده ترکیب میشوند.
هر یافته شامل محل، شرایط بازتولید، شواهد کنترلشده، اثر احتمالی، شدت، پیشنهاد اصلاح و معیار راستیآزمایی است. اطلاعات حساس در گزارش با قواعد توافقشده نگهداری میشوند.
در صورت قرارگرفتن در دامنه قرارداد، یافتههای اصلاحشده دوباره بررسی میشوند و وضعیت نهایی آنها ثبت میشود.
خیر. این صفحه درباره بررسی فنی مستقل و مجاز است و به معنی ارزیابی رسمی، صدور گواهی یا ارائه خدمات دارای پروانه افتا نیست.
راهنماهای مرتبط برای تصمیمگیری
خدمات مرتبط
از توضیح نیازتان شروع کنیم
در گفتوگوی اول، نیاز و وضعیت پروژه را بررسی میکنیم. این گفتوگو تعهدی برای عقد قرارداد ایجاد نمیکند.