کنترل دسترسی به داده
بررسی اینکه هر حساب فقط به داده و عملیات مجاز خود دسترسی داشته باشد؛ از API تا کد سمت سرور.
امنسازی پروژه وب
گزارش امنیتی دارید یا ضعفی در API و کد پیدا کردهاید؟ ابتدا صحت مشکل، اثر آن و بخشهای درگیر را بررسی میکنیم. سپس موارد توافقشده را در کد یا تنظیمات اصلاح میکنیم و نتیجه آزمون دوباره را همراه شرح تغییرات تحویل میدهیم.
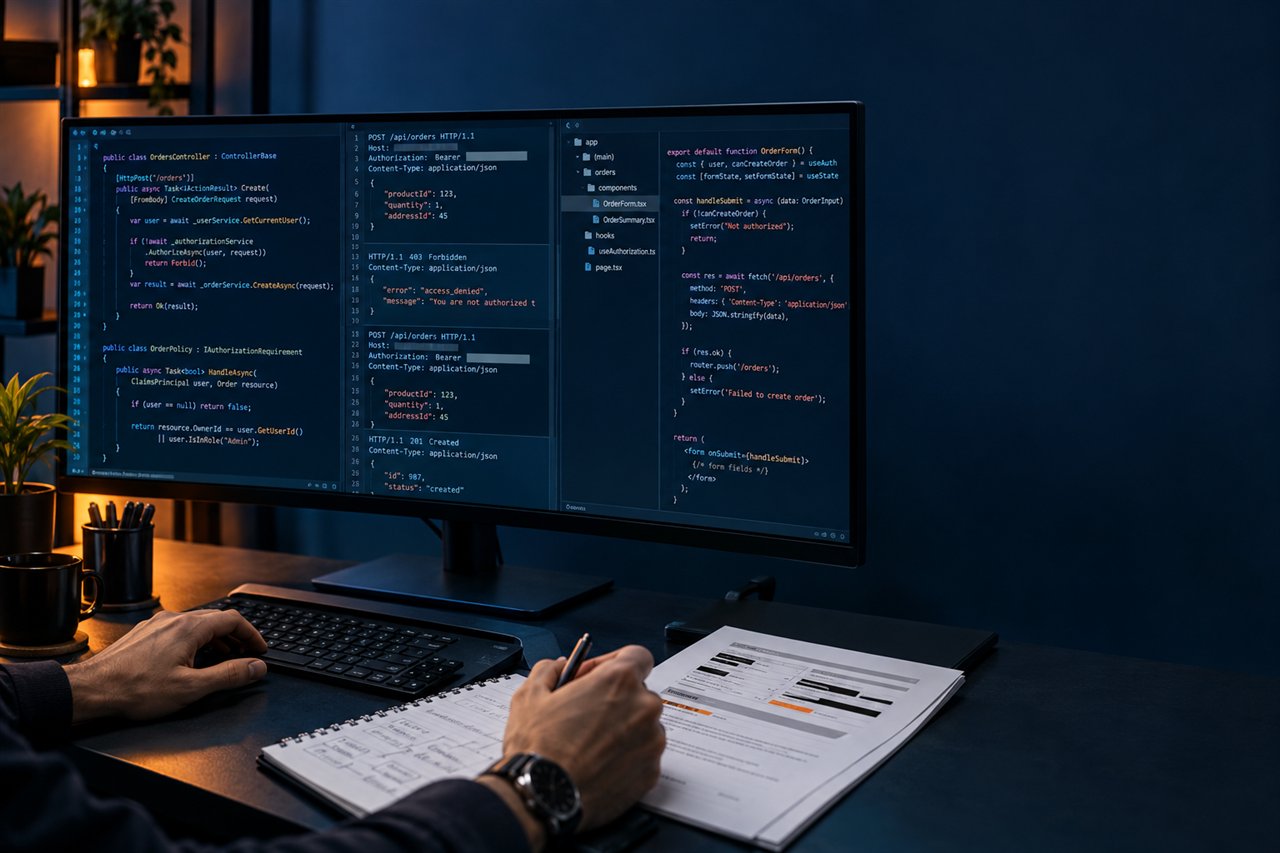
اصلاحها در محدوده توافقشده انجام میشوند. این خدمت جای ارزیابی رسمی، تست نفوذ بدون مجوز یا صدور گواهی امنیتی را نمیگیرد.
پاسخ کوتاه
از گزارش موجود یا یک مشکل قابل بازسازی شروع میکنیم. ابتدا علت و بخشهای درگیر مشخص میشوند؛ سپس برای اصلاح کد یا تنظیمات و آزمون دوباره برنامه میدهیم. در ASP.NET Core و Next.js، دامنه کار میتواند شامل ورود کاربران، سطح دسترسی، حفاظت از داده، ورودیها و تنظیمات راهاندازی باشد.
بررسی اینکه هر حساب فقط به داده و عملیات مجاز خود دسترسی داشته باشد؛ از API تا کد سمت سرور.
بررسی جریان ورود، توکن، بازیابی حساب و کنترل نقشها در بخشهای توافقشده.
بررسی اعتبارسنجی داده، بارگذاری فایل، کلیدها و تنظیمات اجرا، متناسب با گزارش و محدوده اصلاح.
چه کمکی میکنیم؟
آنچه تحویل میگیرید
تحلیل یافتهها و تبدیل آنها به برنامه اصلاح اولویتدار
اصلاح توافقشده در ASP.NET Core، Next.js، API، کنترل دسترسی یا پیکربندی
راستیآزمایی، گزارش تغییرات و انتقال دانش به تیم فنی
مراحل همکاری
نتیجه این مرحله: اعتبار، شدت، اثر کسبوکار و اجزای درگیر هر مورد
نتیجه این مرحله: راهحل فنی، اثر جانبی، آزمون و برنامه انتشار
نتیجه این مرحله: تغییرات کد ASP.NET Core یا Next.js و پیکربندی با بازبینی و مستندات
نتیجه این مرحله: کنترل اینکه اصلاح، مسیر آسیبپذیری را پوشش داده است
نتیجه این مرحله: گزارش تغییر، موارد باقیمانده و توصیه برای جلوگیری از تکرار
زمان و هزینه
ابتدا نیازها و وضعیت پروژه را بررسی میکنیم؛ سپس زمان و هزینه را پیشنهاد میدهیم. این موارد در برآورد اثر دارند:
کاهش ریسک پروژه
پیش از شروع هر مرحله مشخص میکنیم چه چیزی باید تحویل شود.
کد و اطلاعات لازم برای ادامه پروژه، بخشی از تحویل است.
مالک کد، سرویسها و دسترسیها در قرارداد مشخص میشود.
برای حفاظت از اطلاعات حساس میتوانیم قرارداد محرمانگی ببندیم.
پیش از پایان کل پروژه، نتیجه هر مرحله را میبینید.
نوع و مدت پشتیبانی پیش از تحویل نهایی روشن میشود.
پرسشهای رایج
در رفع آسیبپذیری، روی اصلاح یک مشکل مشخص در کد یا تنظیمات و بررسی نتیجه آن کار میکنیم. تست نفوذ برای شناسایی و ارزیابی مسیرهای حمله در محدوده مجاز است. اگر هنوز گزارش یا مشکل مشخصی ندارید، ابتدا نوع بررسی و محدوده آن را با شما تعیین میکنیم.
پس از بررسی اعتبار یافته و دسترسی مجاز به کد و محیط آزمون، برای اصلاح موارد توافقشده برنامه ارائه میشود. نتیجه هر مورد با معیار مشخص تست و وضعیت رفعشده یا باقیمانده مستند میشود.
تعداد و شدت یافتهها، کیفیت کد، وابستگیها، حساسیت انتشار و دامنه تست مجدد بر هزینه اثر دارند. ابتدا شرح یا گزارش بررسی میشود؛ مبلغ ثابت یا زمان قطعی پیش از شناخت دامنه اعلام نمیشود.
اگر گزارش معتبر دارید، میتوان از همان شروع کرد. اگر نه، ابتدا یک بررسی محدود برای تعیین دامنه و اعتبار موارد لازم است.
خیر. بعضی ریسکها در پیکربندی، کنترل دسترسی، مدیریت Secrets، وابستگیها یا شیوه استقرار هستند و اصلاح آنها ممکن است خارج از کد باشد.
برای هر مورد، معیار راستیآزمایی مشخص میکنیم و پس از تغییر، نتیجه آزمون و وضعیت نهایی آن را در گزارش ثبت میکنیم.
بسته به دامنه پروژه، Identity و احراز هویت، Policy و کنترل دسترسی، CSRF و CORS، اعتبارسنجی ورودی، Data Protection، Secrets، وابستگیها، لاگ و پیکربندی Kestrel، IIS یا reverse proxy بررسی و اصلاح میشود.
مرز کد سرور و کلاینت، Server Actions و Route Handlers، مجوز دسترسی به داده، کش، Middleware یا Proxy، redirect و rewrite، CSP، متغیرهای محیطی و نسخههای React و Next.js از نقاط اصلی بررسی هستند.
راهنماهای مرتبط برای تصمیمگیری
منابع و مراجع مرتبط
فرم با گزینه «امنسازی پروژه موجود» باز میشود. برای شروع، مشکل را بدون اطلاعات محرمانه توضیح دهید. درباره دریافت گزارش و دسترسی فنی بعداً هماهنگ میکنیم.
کلیدها، توکنها و داده کاربران را در شرح عمومی درخواست قرار ندهید. اصلاح یک یافته، تضمین نبود تمام آسیبپذیریهای سامانه نیست.
از توضیح نیازتان شروع کنیم
در گفتوگوی اول، نیاز و وضعیت پروژه را بررسی میکنیم. این گفتوگو تعهدی برای عقد قرارداد ایجاد نمیکند.