مسیر وب · از پایه تا گزارش

نقشه راه یادگیری تست نفوذ و هک اخلاقی وب

برای یادگیری تست نفوذ، ابتدا با روش کار وب آشنا شوید. این نقشه راه در هشت مرحله، از مبانی وب تا امنیت API و گزارش‌نویسی پیش می‌رود و برای هر مرحله تمرین پیشنهاد می‌کند.

فقط روی آزمایشگاه شخصی یا هدفی تمرین کنید که مجوز صریح مالک آن را دارید.
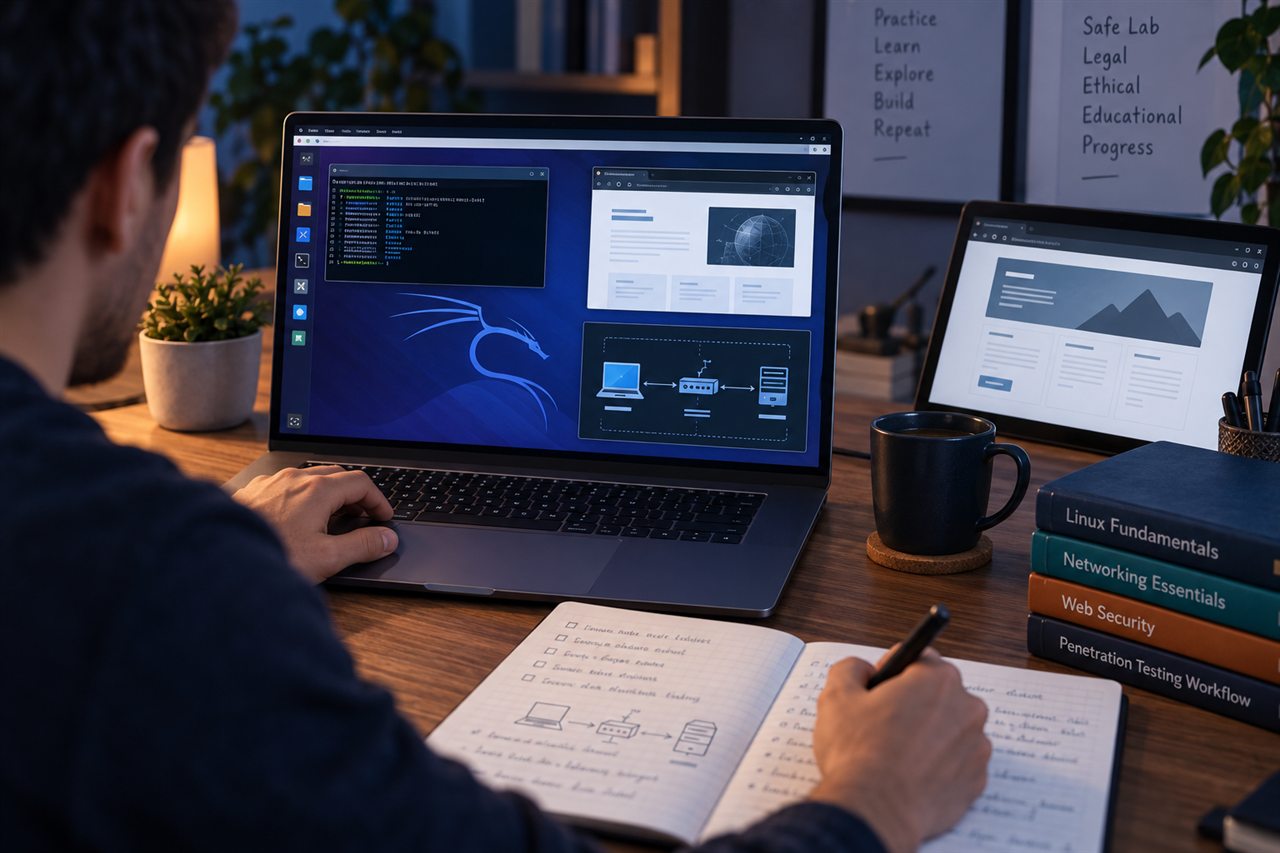
یادگیری Kali Linux در ماشین مجازی و آزمایشگاه ایزوله تست نفوذ
تصویر مفهومی آزمایشگاه آموزشی؛ هدف واقعی نمایش داده نشده است.

هشت مرحله

هر مرحله یک خروجی قابل سنجش دارد.

  1. 01

    مرحله ۱

    مبانی وب و شبکه

    تمرین کنید
    یک درخواست ساده را در DevTools مرورگر باز کنید و Headerها، Cookieها و پاسخ را مستند کنید.
    خروجی
    HTTP و HTTPS، DNS، کوکی، Session، Headerها، کدهای وضعیت و مسیر درخواست تا پاسخ را توضیح دهید.
  2. 02

    مرحله ۲

    مرورگر، JavaScript و API

    تمرین کنید
    جریان ورود و یک درخواست API را در یک برنامه آزمایشگاهی دنبال کنید.
    خروجی
    DOM، Same-Origin Policy، CORS، REST، JSON و تفاوت احراز هویت با مجوزدهی را بشناسید.
  3. 03

    مرحله ۳

    Linux و ابزارهای پایه

    تمرین کنید
    محیط آزمایشگاهی محلی بسازید و ترافیک آن را فقط با ابزار مجاز مشاهده کنید.
    خروجی
    کار با خط فرمان، فایل‌ها، شبکه و Proxy رهگیر را در حد تمرین‌های وب یاد بگیرید.
  4. 04

    مرحله ۴

    روش آزمون و ثبت شواهد

    تمرین کنید
    برای هر آزمایش، انتظار، اقدام، نتیجه و پیشنهاد اصلاح بنویسید.
    خروجی
    محدوده، فرضیه آزمون، ورودی، نتیجه و شاهد را منظم ثبت کنید.
  5. 05

    مرحله ۵

    آسیب‌پذیری‌های رایج وب

    تمرین کنید
    تمرین‌ها را در PortSwigger Web Security Academy یا آزمایشگاه شخصی انجام دهید.
    خروجی
    تزریق، XSS، CSRF، آپلود فایل، SSRF و خطاهای پیکربندی را در محیط آموزشی بررسی کنید.
  6. 06

    مرحله ۶

    احراز هویت و کنترل دسترسی

    تمرین کنید
    ماتریس نقش و عملیات برای یک برنامه تمرینی بسازید و نتایج را ثبت کنید.
    خروجی
    Session، بازیابی حساب، نقش‌ها، IDOR/BOLA و مجوزدهی در سطح عملیات را تحلیل کنید.
  7. 07

    مرحله ۷

    امنیت API و منطق کسب‌وکار

    تمرین کنید
    برای یک API آزمایشگاهی، دارایی‌ها، نقش‌ها و سوءاستفاده‌های محتمل را مدل کنید.
    خروجی
    مالکیت شیء، محدودیت نرخ، جریان‌های چندمرحله‌ای و سوءاستفاده از منطق را بررسی کنید.
  8. 08

    مرحله ۸

    گزارش‌نویسی و رفع

    تمرین کنید
    پس از اصلاح آزمایشگاه، همان سناریو را تکرار و نتیجه را به‌عنوان Retest ثبت کنید.
    خروجی
    یافته قابل بازتولید با اثر، شدت، شواهد کنترل‌شده و پیشنهاد اصلاح بنویسید.

ابزارهای اصلی

ابزار کم؛ تمرین زیاد.

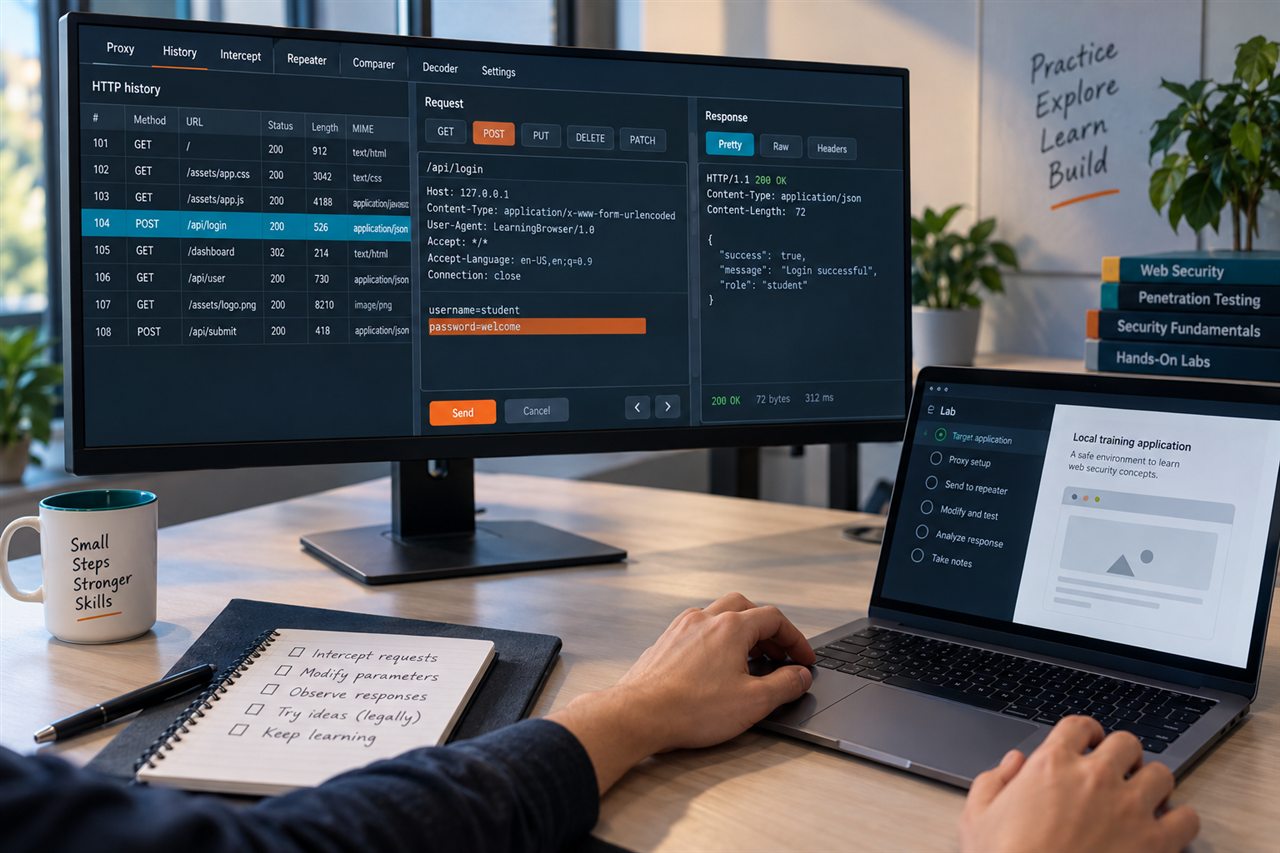
محیط آموزشی رهگیری و تحلیل درخواست HTTP با Burp Suite

Burp Suite

برای دیدن، متوقف‌کردن و تغییر درخواست‌های HTTP. اول Proxy و HTTP history؛ بعد Repeater. نسخه Community برای شروع کافی است.

مستندات رسمی
اجرای Kali Linux در ماشین مجازی برای تمرین مجاز امنیت وب

Kali Linux

یک توزیع تخصصی با ابزارهای امنیتی؛ جای یادگیری Linux را نمی‌گیرد. برای شروع داخل ماشین مجازی نصب کنید و فقط ابزار لازم را یاد بگیرید.

مستندات رسمی

Browser DevTools

Network، Storage و Console؛ قبل از هر ابزار تخصصی.

curl

برای ساخت درخواست ساده و فهم دقیق Header، Body و Status.

قانون اول هک اخلاقی: مجوز مکتوب

دانستن ابزار، اجازه استفاده روی هر سامانه‌ای نیست. Scope، زمان، نوع تست و روش توقف باید قبل از آزمون روشن باشد.

پرسش‌های رایج

از کجا شروع کنم؟

اگر HTTP، Cookie، Session و JavaScript را نمی‌شناسید، از دو مرحله اول شروع کنید. ابزارها جای فهم جریان درخواست و پاسخ را نمی‌گیرند.

برای تمرین می‌توانم هر سایتی را تست کنم؟

خیر. فقط سامانه‌ای را بررسی کنید که مالک آن هستید یا مجوز روشن دارید. برای یادگیری از آزمایشگاه محلی و پلتفرم‌های آموزشی مجاز استفاده کنید.

چقدر زمان لازم است؟

زمان ثابت و تضمین‌شده‌ای وجود ندارد. سرعت پیشرفت به دانش وب، برنامه‌نویسی، کیفیت تمرین و توانایی مستندسازی بستگی دارد.

بعد از این نقشه راه متخصص می‌شوم؟

این صفحه ترتیب یادگیری را روشن می‌کند؛ تسلط به تمرین مستمر، مطالعه منابع اصلی، بازخورد و تجربه در محیط مجاز نیاز دارد.

بررسی مجاز سامانه سازمانی

قدم بعد

مسیر را با تمرین ساختاریافته ادامه دهید.

دوره حضوری در مشهد یا کارگاه رایگان آشنایی؛ قبل از ثبت‌نام جزئیات را ببینید.